IT обозрение
Четверг, 15 октября, 2026
No Result
View All Result
  • Новости
  • Игры
  • Смартфоны
  • Обзоры
  • Софт
  • Криптовалюта
  • ИИ
  • ru Русский
    • ar العربية
    • zh-CN 简体中文
    • cs Čeština‎
    • nl Nederlands
    • en English
    • et Eesti
    • fr Français
    • de Deutsch
    • iw עִבְרִית
    • it Italiano
    • lv Latviešu valoda
    • lt Lietuvių kalba
    • pl Polski
    • pt Português
    • ru Русский
    • es Español
    • uk Українська
No Result
View All Result
IT обозрение
No Result
View All Result
Home Новости

Немецкие электронные удостоверения личности могли быть подделаны из-за уязвимости

23.11.2018
A A
0
Share on FacebookShare on Twitter

Еще в 2010 году в Германии ввели систему электронных удостоверений личности (electronic ID, eID). Эти документы имеют RFID-чип и содержат такие данные владельца, как имя, дату рождения, биометрические параметры (включая отпечатки пальцев, по желанию). eID может использоваться для авторизации на различных государственных порталах, для подтверждения возраста, а также принимается почти во всех странах Европы в качестве выездных документов.

Специалисты компании SEC Consult обнаружили проблему, благодаря которой можно было подделать данные eID в онлайне и, по сути, выдать себя за другого человека. Уязвимость была найдена не в самих RFID-чипах удостоверений, но в софтверной составляющей этой системы, Governikus Autent SDK. Данный SDK применяется на различных немецких сайтах, включая правительственные порталы, для авторизации и регистрации посредством eID.

ЭТО ИНТЕРЕСНО

Украинский дрон «Блискавка» сбил российский вертолёт Ми-28НМ: что известно

Украинский дрон «Блискавка» сбил российский вертолёт Ми-28НМ: что известно

15.10.2026

Подорожали на 144%: RTX 5060 Ti 16 ГБ в Японии стоят $1292

15.10.2026

Исследователи объясняют, что корень проблемы заключался в том, как сайты обрабатывают полученные от пользователей ответы, когда те пытаются пройти аутентификацию с использованием eID. В нормальных обстоятельствах данная процедура должна выглядеть так:

-сайт обнаруживает, что пользователь инициирует процесс аутентификации посредством eID, и запрашивает у него специальный ответ;
-пользователь использует кардридер или специальное приложение для чтения eID, и вводит PIN-код в специальном приложении на ПК или мобильном устройстве;
-клиентское приложение eID соединяется с одним из множества авторизованных eID-серверов и верифицирует этот запрос на вход, присваивает операции криптографическую верификационную подпись, которая вместе с запросом пользователя направляется целевому сайту;
-клиентское приложение eID передает eID-запрос сайту (запрос содержит упомянутую подпись и данные пользователя), тем самым завершая процедуру eID-индентификации;
-сайт создает новую учетную запись или авторизует пользователя.
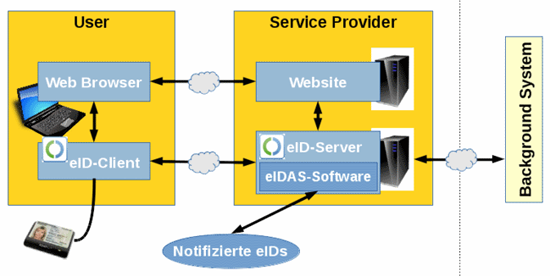
german-eid-auth-process.png (96 KB)

По данным SEC Consult, сайты, работавшие со старыми версиями Governikus Autent SDK, могли принимать ответы, содержащие одну криптографическую подпись, но несколько параметров SAML (Security Assertion Markup Language), содержащих данные пользователя. В итоге систему валидации можно было обмануть, а ответ пользователя модифицировать.

Для эксплуатации проблемы атакующему требовалась действительная строка запроса, подписанная аутентификационным сервером, в которую можно было внести изменения. Манипуляции позволяли теоретическому злоумышленнику выдать себя за другого человека, или аккуратно «подправить» в ответе имя, возраст и так далее. Исследователи подчеркивают, что осуществить подобную атаку было не так уж сложно. Дело в том, что многие eID-серверы «светят» своими логами в интернет (1, 2), и атакующий мог с легкостью почерпнуть все необходимые для атаки данные отсюда.

Демонстрацию атаки можно увидеть в ролике ниже.

Специалисты уведомили Governikus о проблеме еще летом текущего года, и в августе была выпущена исправленная версия Autent SDK (3.8.1.2). Теперь немецкий CERT и разработчики Governikus предупреждают, что все версии Autent SDK от 3.8.1 и ниже уязвимы перед обнаруженной проблемой и требуют немедленного обновления.

Источник: xakep.ru

Читайте так-же

Украинский дрон «Блискавка» сбил российский вертолёт Ми-28НМ: что известно
Новости

Украинский дрон «Блискавка» сбил российский вертолёт Ми-28НМ: что известно

15.10.2026
0

Украинские военные перехватили российский ударный вертолёт Ми-28НМ с помощью беспилотника VB140 «Блискавка». Особенность операции заключается в применении специализированного дрона-перехватчика авиационного...

Read more

Подорожали на 144%: RTX 5060 Ti 16 ГБ в Японии стоят $1292

15.10.2026

Sony анонсировала коллекционное издание God of War Laufey: игру придется покупать отдельно

15.10.2026

Госреестр Дании взломали через пароль 123456: пострадали 8,8 млн пользователей

15.10.2026

Honor представила WIN 2, игровой смартфон с двумя кулерами и аккумулятором емкостью 10 тыс. мА·ч

15.10.2026

ТОП НОВОСТИ

Watch Dogs по-прежнему важна для Ubisoft: когда ждать следующую игру

06.10.2026

Озвучивший Снейка актёр призвал Konami выпустить новую часть Metal Gear Solid – даже без Кодзимы

06.10.2026

600 долларов за кнопочный телефон: на Западе набирает популярность новый тренд

06.10.2026
TOKEN2049 в Сингапуре: BlackRock и Nasdaq обсудят будущее DeFi

TOKEN2049 в Сингапуре: BlackRock и Nasdaq обсудят будущее DeFi

06.10.2026

Почему веб-аналитика становится ведущим фактором в эффективности контекстной рекламы?

06.10.2026

ПОПУЛЯРНОЕ

  • Blizzard анонсировала крупнейшее обновление Overwatch – синематик Вендетты, 10 героев в год и ребрендинг без цифры «2»

    Electronic Arts привезет на E3 2017 новые Star Wars: Battlefront и Need for Speed

    0 shares
    Share 0 Tweet 0
  • Цена подержанных iPhone с установленной Fortnite взлетела выше $10 000

    0 shares
    Share 0 Tweet 0
  • Netflix уволит около 1000 сотрудников – это крупнейшее сокращение в компании

    0 shares
    Share 0 Tweet 0
  • Honor WIN 2 стал первым в мире смартфоном с двумя турбинами? Не спешите

    0 shares
    Share 0 Tweet 0
  • Серия OnePlus Ace 7 удивит уникальной системой активного охлаждения

    0 shares
    Share 0 Tweet 0
  • О нас
  • Реклама
  • Контакты
  • Политика конфиденциальности
  • Sitemap
Реклама: digestmediaholding@gmail.com

Использование любых материалов, опубликованных на портале itoboz.com, разрешается только при условии обязательного указания источника. Любое использование контента — будь то статьи, аналитические материалы, обзоры или новостные публикации — должно сопровождаться прямой гиперссылкой, открытой для индексации поисковыми системами.
Для интернет-СМИ, блогов и иных онлайн-платформ необходимо размещать такую ссылку либо в подзаголовке, либо в первом абзаце публикации. Скрытые ссылки или технические методы, препятствующие индексации, использовать запрещается.

Редакция портала itoboz.com публикует материалы различных авторов, однако не обязательно разделяет их мнение или позицию. Все точки зрения, представленные в статьях, обзорах и комментариях, принадлежат исключительно авторам публикаций. Редакция не несет ответственности за содержание републикуемых материалов, а также за любые последствия их использования третьими лицами.

© 2010-2026 IT новости. All Rights reserved

No Result
View All Result
  • Новости
  • Игры
  • Смартфоны
  • Обзоры
  • Софт
  • Криптовалюта

Использование любых материалов, опубликованных на портале itoboz.com, разрешается только при условии обязательного указания источника. Любое использование контента — будь то статьи, аналитические материалы, обзоры или новостные публикации — должно сопровождаться прямой гиперссылкой, открытой для индексации поисковыми системами.
Для интернет-СМИ, блогов и иных онлайн-платформ необходимо размещать такую ссылку либо в подзаголовке, либо в первом абзаце публикации. Скрытые ссылки или технические методы, препятствующие индексации, использовать запрещается.

Редакция портала itoboz.com публикует материалы различных авторов, однако не обязательно разделяет их мнение или позицию. Все точки зрения, представленные в статьях, обзорах и комментариях, принадлежат исключительно авторам публикаций. Редакция не несет ответственности за содержание републикуемых материалов, а также за любые последствия их использования третьими лицами.

© 2010-2026 IT новости. All Rights reserved

wpDiscuz